こんにちは!クララテクニカルサポートです!
今回はSSL証明書についてお話したいと思います。
「気づいたらまたSSL証明書の更新時期…」「Let’s Encryptが障害を起こしたら証明書どうなるの?」 Pleskで無料SSLを運用している方なら、一度はそんな不安を感じたことがあるのではないでしょうか。
実は今、SSL/TLS証明書の業界ルールが大きく変わりつつあります。
CA/Browser Forumの決定により、証明書の最長有効期間は段階的に短縮され、2029年には現在の398日からなんと47日にまで縮まる予定です。更新は年1回から、将来的には年8回以上へ。これまで以上に「証明書更新の自動化」がシビアに問われる時代がやってきます。
この記事では、
- 証明書の有効期間短縮スケジュール
- Let’s Encrypt拡張だけに頼る運用のリスク
- Pleskの新拡張「ACME」の仕組み
を、公式ドキュメントとフォーラム情報をもとに整理してお届けします。
▶Webホスティング管理ツール「Plesk」の主要機能や導入メリットをまとめた資料はこちら
Let’s Encrypt拡張だけに頼る運用の弱点
Pleskには標準で「Let’s Encrypt」拡張が搭載されており、多くの環境で無料SSLの自動更新に使われています。ただしこの拡張は名前の通りLet’s Encrypt専用で、認証局を選ぶ余地がありません。更新頻度が年8回以上になっていく世界では、
- Let’s Encryptがレート制限やAPI障害を起こしたときに逃げ場がない
- 顧客要件でLet’s Encrypt以外のCA(認証局)を使いたい場合に対応できない
といった弱点が、これまで以上に運用リスクとして効いてきます。「Let’s Encrypt一本足打法」からどう抜け出すかが、これからのPlesk運用のテーマになりそうです。
Plesk新拡張「ACME」とは?
そこで候補になるのが、Plesk拡張カタログから追加できる「ACME」拡張です。Let’s Encryptに限定せず、ACMEプロトコル(RFC 8555)に対応した任意の認証局から証明書を取得・更新できるようにする拡張で、「SSL It!」拡張と組み合わせて動作します(単体では機能しません)。
- SSL It!に統合されたGUIから証明書取得
- 更新の設定が可能 CLIも提供され、自動化
- スクリプト連携に組み込みやすい
- 使用したいCAのACMEディレクトリURLを指定する
- CAがEAB(External Account Binding)を要求する場合は、Key IDとHMAC Keyを追加設定
Let’s Encrypt拡張が「Let’s Encrypt専用の固定ルート」だとすれば、ACME拡張は「行き先を選べる汎用ルート」というイメージです。
設定方法:コントロールパネルでの操作手順
1.拡張機能を2つインストールする
「ACME」拡張は単体では動作しません。Plesk管理画面の「拡張機能」→「拡張機能カタログ」から、以下両方をインストールします。
- SSL It!(バージョン1.21以降が必要)
- ACME SSL
どちらか片方だけでは、証明書発行画面にACME関連の項目が表示されないので注意してください。
2.対象ドメインの証明書発行画面を開く
「Webサイトとドメイン」→ 対象ドメインを選択 →「SSL/TLS証明書」を開きます。両拡張機能が有効になっていれば、通常のLet’s Encrypt発行セクションとは別に、「選択したACME認証局から証明書をリクエストする」という項目が新しく表示されます。
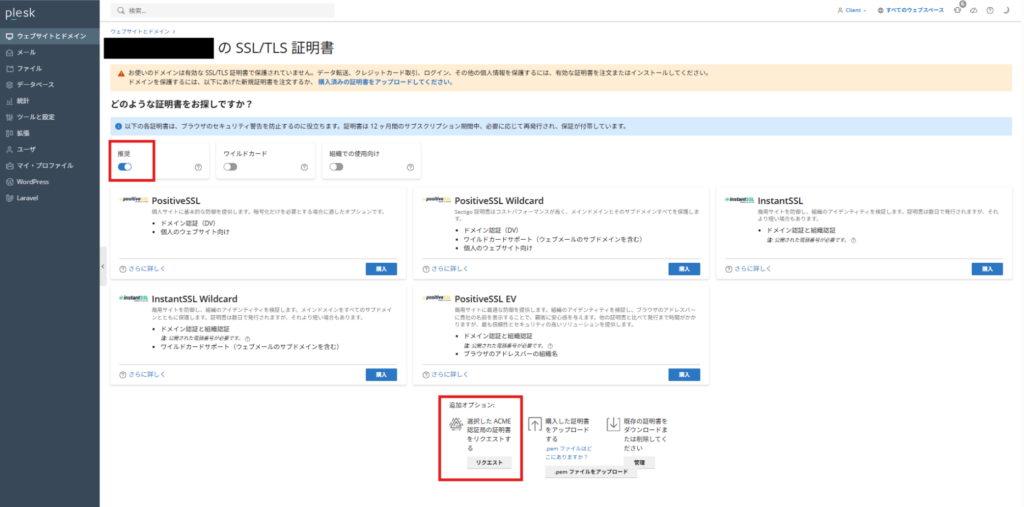
(もし表示されない場合、Pleskの「推奨設定」機能によって隠れていることがあります。その場合は推奨設定を一度無効にすると表示されるという報告がフォーラムにあります。)
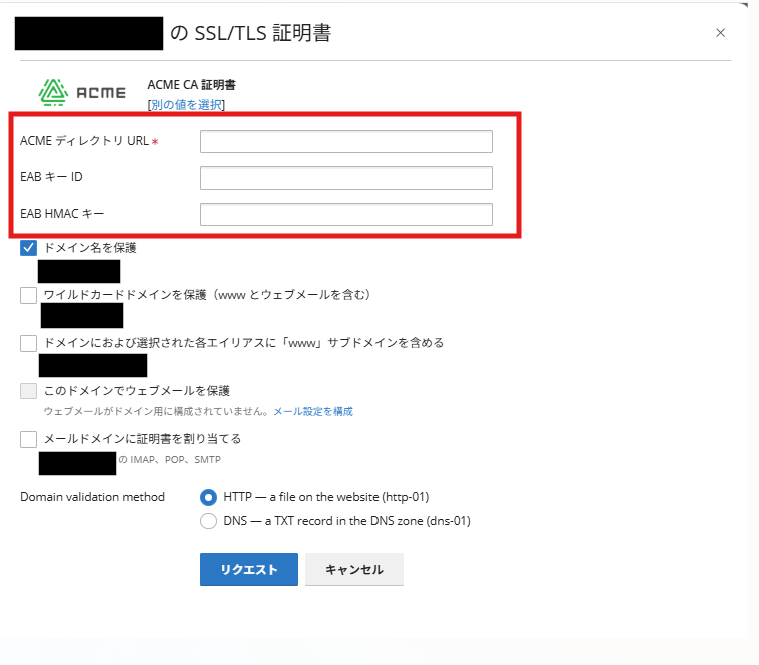
3.CA情報を入力する
この画面で入力する項目は次の3つです。
- ACMEディレクトリURL
- EAB Key ID
- EAB HMAC Key
これらの値は、契約したCA(ZeroSSL、Google Trust Servicesなど)側から取得します。
4. オプションを選んでリクエスト
- ワイルドカード証明書として発行するか
- メール/Webmailも同じ証明書で保護するか(デフォルトは「ドメイン名のみを保護」)
を選択し、「リクエスト」をクリックすれば発行処理が始まります。
まとめ
証明書の有効期間短縮が進むほど、「更新の自動化」だけでなく「認証局を固定しないこと」自体が対策になってきます。標準のLet’s Encrypt拡張に加えて、汎用的にACME準拠CAを扱える「ACME」拡張を選択肢として持っておくと、今後の更新頻度上昇やCA側の事情変化にも柔軟に対応できそうです。
Pleskやサーバー証明書の運用でお困りの方はクララにご相談ください!
【エンジニア不在でも安心!Webホスティング管理ツール 「Plesk」サービス資料】
「黒い画面(コマンド操作)でのサーバー管理に不安がある」「複数クライアントのサイト管理を効率化したい」方に最適!直感的なWebUIでサーバ運用を劇的にラクにする「Plesk」の機能やプラン比較、サポート体制をまとめた資料を無料配布中です。
▼ 資料に含まれる内容
・Pleskの特徴・主要機能一覧
・価格・プランの比較表
・オプション&サポートサービス
・ライセンス販売について
クララでは、Plesk・SSLサーバー証明書の導入から運用設計まで、実際の検証経験に基づいてご支援しています。
- 「証明書の更新体制を見直したい」
- 「Let’s Encrypt以外のCA運用も検討したい」
そんな段階でも大歓迎です。