こんにちは!クララテクニカルサポートです!
「WAFを入れましょう」という話は、セキュリティ関連の提案でよく出てきます。
ただ、「ファイアウォールとは何が違うの?」「IDS・IPSとどう住み分けているの?」と 聞かれると、意外と説明に詰まる方も多いのではないでしょうか。
今回は、WAFが実際に何を防いでいる仕組みなのかを、ファイアウォール・IDS/IPSとの 役割の違いを整理しながらまとめてみます。
こんな方におすすめ
- WAFの導入を検討しているが、既存のファイアウォールとの違いが曖昧な方
- IDS・IPS・WAFの役割分担を説明できるようにしておきたい方
- 自社サイトのセキュリティ対策の全体像を改めて整理したい方
【Cloudflare導入支援】WAF・DDoS防御・CDNをこれ1つで。
導入・初期設定から日々の運用チューニングまで手厚くサポート。自社サイトに最適な構成をご提案します。
👉【 無料でサービス資料をダウンロードする 】
なぜ1つの対策だけでは守れないのか
「ファイアウォールを入れているのに、なぜIDS/IPSやWAFまで必要なの?」と疑問に思ったことはありませんか。実はこの4つ、同じ「不正な通信を防ぐ」という目的でありながら、見ている通信の階層(レイヤー)や役割が違います。
例えば、空港には、搭乗ゲートで航空券とパスポートを照合するスタッフ、ターミナル内を巡回する警備員、そして手荷物検査でスーツケースの中身をX線でスキャンする担当者がいますよね。 この3つの役割を、そのまま通信のセキュリティ対策に置き換えて考えてみましょう。
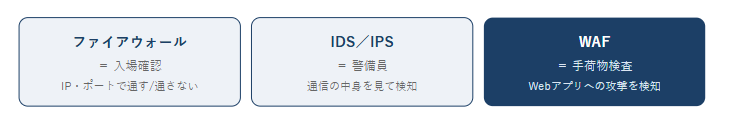
- ファイアウォール = 搭乗ゲートの「入場確認」。あらかじめ登録された航空券・パスポートの番号(送信元・宛先のIPアドレスやポート番号)を照合し、登録されていない人はそもそも搭乗エリアに入れない
- IDS = ターミナル内を巡回して、不審な人を見つけたら上司に「報告」する警備員
- IPS = 同じく巡回する警備員だが、不審な人を見つけたらその場で「取り押さえる」担当
- WAF = 「手荷物検査」の担当者。X線でスーツケースの中身(Webフォームへの入力内容)を1つずつスキャンし、普通の荷物に見せかけて危険物が紛れ込んでいないかを見抜く
この例えで考えると、それぞれの「守備範囲の限界」も見えてきます。
入場確認(ファイアウォール)は、航空券・パスポートの番号(送信元・宛先のIPアドレスや ポート番号)しか照合していないので、番号を偽装した不審者が紛れ込んでも見抜けません。
ターミナルを巡回する警備員(IDS・IPS)は、人の動きを見て回りますが、 スーツケースを1つずつ開けて中身までスキャンするのは専門外です。
そのため、 手荷物検査の担当として、最後の砦にWAFが必要になります。 図にすると、こんな流れです。
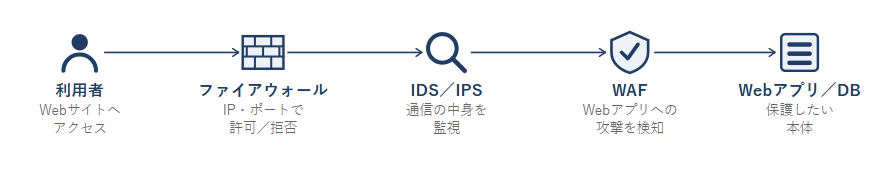
ファイアウォール・IDS・IPS・WAFの役割の違い
4つの役割を一覧にすると、次のようになります。
| 製品 | 役割 | 防御対象(レイヤー) | 検知方法 |
|---|---|---|---|
| ファイアウォール | 許可されていない通信を遮断する「ゲートの入場確認」 | ネットワーク層・トランスポート層 | IPアドレス・ポート番号・通信方向 |
| IDS | 不正な通信を検知・通知する 「報告担当の警備員」 | ネットワーク層〜アプリケーション層 | シグネチャ(攻撃パターン)との照合 |
| IPS | 不正な通信を検知・遮断する 「実力行使担当の警備員」 | ネットワーク層〜アプリケーション層 | シグネチャ(攻撃パターン)との照合 |
| WAF | Webアプリの脆弱性を狙った攻撃を防ぐ「手荷物検査」 | アプリケーション層 | Webアプリへの攻撃パターンの検知 |
IDSとIPSの違いは「見つけた後どうするか」です。
IDSは異常を知らせる、 IPSは検知すると自動で対処する、というイメージの違いがあります。
WAFが防いでいる代表的な攻撃
WAFが主に対象としているのは、Webアプリケーションの入力欄(問い合わせフォームや 検索窓、URLのパラメータなど)を悪用する攻撃です。
代表的なものに、以下があります。
- SQLインジェクション:入力欄にSQL文を紛れ込ませ、データベースの情報を不正に取得・改ざんする攻撃
- クロスサイトスクリプティング(XSS):掲示板など閲覧者が投稿できるサイトに不正なスクリプトを挿入し、他の利用者のブラウザ上で実行させる攻撃
- OSコマンドインジェクション:問い合わせフォームなどにOSコマンドを紛れ込ませ、サーバを不正に操作する攻撃
- ディレクトリ・トラバーサル:ファイル名を不正に書き換え、本来アクセスできないはずのファイルを閲覧する攻撃
- ブルート・フォース攻撃:ログイン画面などに対して、パスワードを総当たりで試行する攻撃
- DDoS攻撃:複数のコンピューターから大量の通信を送りつけ、サービスを利用できない状態に追い込む攻撃
これらの攻撃は、通信の中身(HTTPリクエストのパラメータや本文)そのものに攻撃コードが 埋め込まれています。
ファイアウォールはIPアドレスやポート番号しか見ておらず、 IDS・IPSもWebアプリ特有の複雑な通信内容の判断は得意ではないため、 この種の攻撃をすり抜けやすい、という弱点があります。
WAFはどうやって攻撃を見分けているのか。
WAFが通信内容を検査して「これは攻撃だ」と判断する方法には、主に次のようなものがあります。
①シグネチャ方式
攻撃パターンをまとめた「シグネチャ」と通信内容を照合する、もっとも基本的な方式です。
さらに2種類に分かれます。
- ブラックリスト方式:既知の攻撃パターンを登録しておき、一致する通信を拒否する。
未知の攻撃には対応しづらい - ホワイトリスト方式:許可すべき通信をあらかじめ定義し、それ以外をすべて拒否する。
未知の攻撃も防げる一方、定義に専門知識と手間がかかる
②スコアリング方式
シグネチャ方式が「1つのパターンに一致したら即アウト」という白黒判定なのに対し、 スコアリング方式は複数の要素それぞれに点数をつけて、合計点で判定する方式です。たとえば「不審な記号が含まれる:+15点」「パラメータの長さが異常:+10点」 「既知の攻撃文字列に近い:+30点」のように、通信のさまざまな特徴を採点し、 合計が一定のしきい値(例:50点)を超えたら攻撃と判定します。
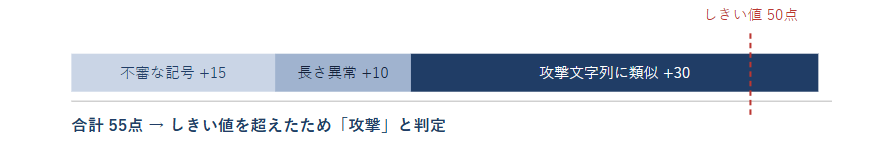
1つ1つの要素は単体では「怪しいがそこまで確信は持てない」レベルでも、 複数を組み合わせることで判定の精度を上げられるのが特徴です。
シグネチャ方式のように「一致したら即遮断」ではない分、 正常な通信をうっかり遮断してしまう誤検知を減らしやすいというメリットがあります。
③AI(機械学習)による検知
AIによる検知は、シグネチャやスコアリングのように人間があらかじめ 「攻撃の型」や「点数のつけ方」を定義するのではなく、大量の通信データからAI自身に「正常な通信」と「攻撃らしい通信」の違いを学習させるという発想です。
大まかな流れとしては、まず過去の正常な通信と攻撃通信のデータを学習用データとしてAIに読み込ませ、リクエストの長さ・使われている文字の種類・パラメータの数や並び方 といった特徴を数値化します。そのうえで、その特徴の組み合わせが「正常」寄りか「攻撃」寄りかを判定するモデルを作ります。運用が始まると、新しく届いたリクエストも 同じように特徴を数値化し、学習済みのモデルに照らして「これは攻撃の可能性が高い」と判断すれば遮断する、という流れです。
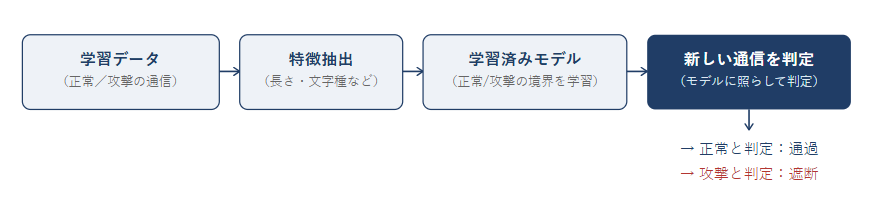
人間が1つ1つ攻撃パターンを登録しなくても、過去のデータに近い特徴を持つ 通信であれば、多少パターンが変化した新しい攻撃や、文字列を難読化した攻撃にも対応しやすいとされています。
一方で、何を根拠に「攻撃」と判定したのかが人間には分かりにくくなりやすい(判断の中身がブラックボックスになりがち)という点は、シグネチャ方式にはない特有の難しさです。
WAFの導入形態
WAFは導入形態によって、大きく3種類に分けられます。
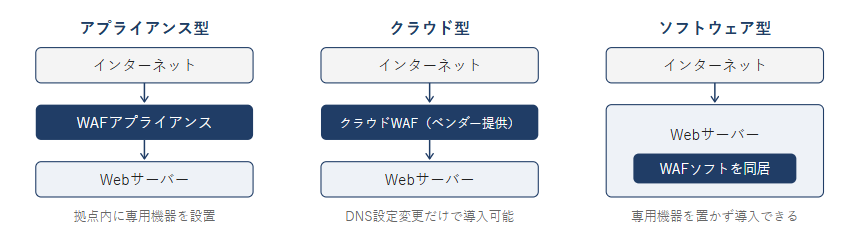
| 種類 | 特徴 | メリット | デメリット |
|---|---|---|---|
| アプライアンス型 | 専用ハードウェアをネットワークとWebサーバの間に設置 | サーバ台数に依存せず大規模環境で有利、Webサーバの性能劣化を防げる | 導入コストが高く、専門知識を持つ担当者が必要 |
| クラウド型 | ベンダーが提供するWAFをインターネット経由で利用 | DNS設定変更のみで短期間に導入可能、運用もベンダー任せにできる | 検知精度がサービスによって差がある |
| ソフトウェア型 | 既存のWebサーバに直接インストール | 専用機器が不要で導入コストが安い | 導入台数が多いとコストがかさみ、サーバの性能に影響することがある |
WAFでは防げない攻撃もある
WAFは万能ではありません。ネットワークやOS・ミドルウェアそのものを狙った攻撃、botによる不正アクセスなど、WAFだけでは防げない攻撃も存在します。
また、WAFのセキュリティレベルを厳しくしすぎると、正常な通信まで遮断してしまう「誤検知」が起きることもあり、導入後のチューニングが欠かせません。
そのため、ファイアウォール・IDS/IPS・WAFのどれか1つに頼るのではなく、 それぞれの守備範囲を理解したうえで組み合わせる「多層防御」の考え方が基本になります。
まとめ
ファイアウォールは通信の入り口を守る「入場確認」、IDS・IPSはターミナルを巡回する 「警備員」、WAFはWebアプリケーションの入力欄を狙った攻撃を防ぐ「手荷物検査」 という役割分担です。
どれか1つだけを導入すればすべての脅威を防げる、というものではなく、 自社サイトがどのレイヤーまでしか守れていないかを把握したうえで、 優先順位をつけて対策を組み合わせていくことが大切です。
「どこから対策すべきか分からない…」そんな段階でも大丈夫です。
マルチベンダーとして、貴社に最適なセキュリティ構成をワンストップで支援
クララでは、特定の製品に縛られることなく、お客様の環境・予算・リスクに応じた最適なセキュリティプロダクトを選定。導入支援から日々の運用チューニングまで一貫してサポートします。
👉 【セキュリティ課題をクララに相談してみる(無料)】