
Seminar@Online
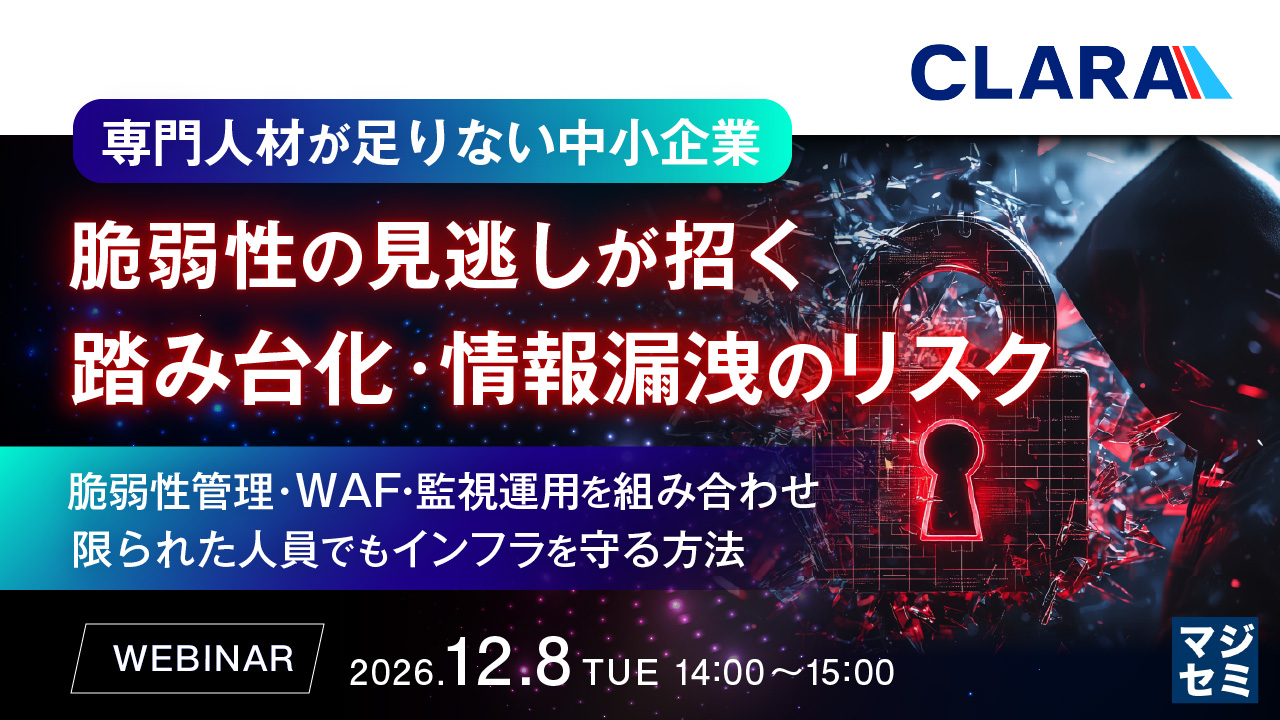
2026年12月8日(火)14時~
お申し込みはコチラ専門人材が足りない中小企業、脆弱性の見逃しが招く踏み台化・情報漏洩のリスク~脆弱性管理・WAF・監視運用を組み合わせ、限られた人員でもインフラを守る方法~
「うちは狙われない」が命取りに――1つの脆弱性が招く、事業停止と巨額賠償の危機
サイバー攻撃が高度化する昨今、サーバーの脆弱性を悪用した不正アクセスは、もはや大企業だけの問題ではありません。「自社は規模が小さいから狙われない」という油断は、そのまま事業継続を揺るがす深刻な事態に直結します。
システムに潜むたった1つの脆弱性から侵入を許せば、顧客情報の流出や業務停止にとどまらず、取引先を狙うサイバー攻撃の「踏み台」として悪用され、巨額の損害賠償や取引停止といった致命的な経営危機へと発展しかねません。
一方で、多くの現場では以下のような深刻な課題を抱えています。
- 形骸化する対策:ウイルス対策ソフトは導入しているが、サーバーやアプリの脆弱性・パッチ適用状況までは把握できていない
- アラートの埋没:監視ツールの通知が多すぎて、本当に危険な攻撃の兆候を見逃してしまう
- リソースの限界:兼任情シスや少人数体制のため、日々の運用やインシデント対応にまで手が回らない
- ツールの放置:高価なソリューションを導入しても、使いこなせる人材がおらず形骸化してしまう
このように、「対策の必要性は分かっていても、現場のリソースが追いつかない」というギャップこそが、最大のセキュリティリスクとなっています。
限られた予算と人員の中で、いかに実効性のあるセキュリティ体制を築くか
本セミナーでは、実際に起きたインシデント事例をもとに、予算や専任担当者が限られる企業様に向けて、運用負担を増やさずに効果的なセキュリティ体制を構築するポイントを解説します。
「重大な脆弱性情報の見逃しによる社内侵入・情報漏洩」や「膨大なアラートに埋もれた攻撃兆候の検知遅れによる被害拡大」など、具体的なインシデント想定事例を取り上げながら、インフラの弱点が業務停止や情報流出を招くリスクを整理。その上で、脆弱性管理・WAF・監視運用を有機的に組み合わせ、インフラ防御を強化するアプローチをご紹介します。
システムの根幹である「インフラ基盤」の視点から見直すことで、無駄なコストを抑えつつ守りを固める方法や、外部の運用支援を活用した継続的な防御体制の作り方をお伝えします。受講後すぐに自社で実践できる具体的なアクションと、初動対応フローの作成手順まで持ち帰っていただける内容です。
本セミナーで持ち帰れること(※セミナー内容は変更になる場合があります。)
- 最新の脅威動向と中小企業が狙われる理由(AI悪用攻撃やサプライチェーン攻撃の脅威 )
- サイバー被害に伴う経営・金銭リスクとセキュリティ導入時の課題
- 運用の手間を減らすインフラ視点の対策とセキュリティポイント
- リソース不足を補うセキュリティソリューション
- 事例から学ぶ課題感とセキュリティ対策
- 明日からすぐに取り組める組織・技術・体制の具体的アクションプラン
こんな立場の方/こんな課題を感じている方におすすめ
- 中小企業の経営者・管理職で、サイバー攻撃による情報漏洩・営業停止・賠償や復旧費用を懸念している方
- ウイルス対策ソフトは導入しているものの、サーバーやWebシステムの脆弱性まで対処できているか不安な方
- 総務・経理などとIT管理を兼任しており、脆弱性情報の確認やセキュリティ運用まで手が回らない方
- 専門人材や予算が限られる中で、セキュリティ製品の追加導入や継続運用に負担を感じている方
- 自社のサイバー攻撃被害が取引先への影響や信用失墜につながることを懸念している方
開催概要
| タイトル | 専門人材が足りない中小企業、脆弱性の見逃しが招く踏み台化・情報漏洩のリスク ~脆弱性管理・WAF・監視運用を組み合わせ、限られた人員でもインフラを守る方法~ |
| 日時 | 2026年12月8日(火)14時~ |
| 会場 | オンライン開催 (お申込後、参加手順をご案内いたします。) |
| 参加費 | 無料(事前登録制) |
| 留意事項 | 競合他社様の場合はお断りさせていただくことがございます。 |
お申し込みはこちら
受付中のセミナーとイベント
反響の高いオンデマンド配信
アフターレポート
 |
関連サイト |
新規導入のご相談はこちらから
ご契約済みのお客様はこちらから
|
|

 |